AI biedt organisaties enorme kansen. Van slimmere dienstverlening en efficiëntere processen tot betere inzichten uit data. Maar zodra AI met persoonsgegevens werkt, ontstaat een belangrijke vraag: hoe zorg je dat innovatie en privacy hand in hand gaan? Veel organisaties zien AI in eerste instantie als een technologievraagstuk. In de praktijk is het minstens zo vaak een privacyvraagstuk. Daar speelt de privacy officer een sleutelrol.
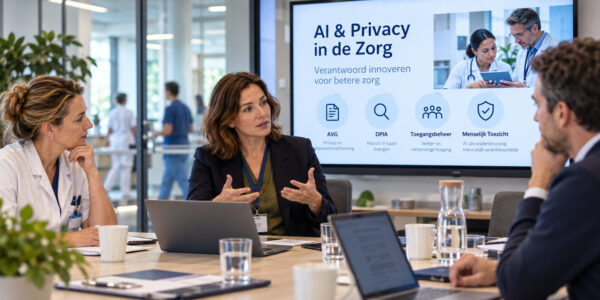
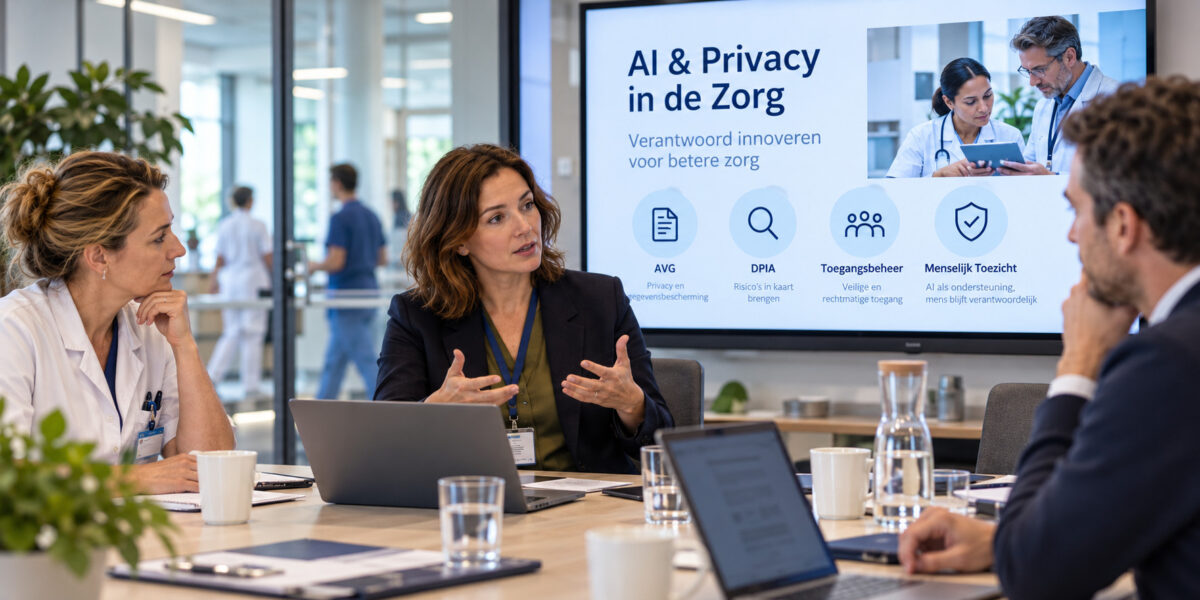
Praktijkvoorbeeld: AI in de zorg
Een zorgorganisatie wil AI inzetten om consultverslagen automatisch samen te vatten, patiëntdossiers sneller doorzoekbaar te maken en zorgprofessionals administratief te ondersteunen.
De voordelen zijn duidelijk:
- minder administratieve lasten;
- sneller toegang tot relevante informatie;
- meer tijd voor patiëntenzorg.
Maar al snel ontstaan belangrijke vragen:
- Welke persoonsgegevens verwerkt de AI?
- Waar worden gegevens opgeslagen?
- Wie heeft toegang tot deze informatie?
- Kan worden uitgelegd hoe AI tot een advies of uitkomst komt?
- Is het gebruik van AI AVG-proof?
Dit zijn precies de vragen die een privacy officer helpt beantwoorden.
Waarom vraagt AI om extra aandacht voor privacy?
Traditionele applicaties verwerken gegevens meestal volgens vooraf vastgelegde processen. AI-systemen analyseren grote hoeveelheden informatie, leggen verbanden en genereren nieuwe inzichten. Daardoor ontstaan ook nieuwe risico’s. Denk aan:
- patiëntgegevens die worden gebruikt in prompts;
- documenten met persoonsgegevens die door AI worden geanalyseerd;
- geautomatiseerde profilering;
- AI-systemen die conclusies trekken op basis van gevoelige gegevens.
Dat betekent niet dat AI niet mag worden ingezet. Wel vraagt het om extra aandacht voor privacy en gegevensbescherming.
Wat doet een privacy officer bij AI?
Privacyrisico’s beoordelen
De privacy officer brengt in kaart welke persoonsgegevens worden verwerkt en welke risico’s dat oplevert voor patiënten, klanten of medewerkers. Daarbij wordt gekeken naar:
- de aard van de gegevens;
- de gevoeligheid van de informatie;
- de impact op betrokkenen;
- mogelijke risico’s voor de organisatie.
Adviseren over de AVG
Niet iedere AI-toepassing voldoet automatisch aan de privacywetgeving. De privacy officer helpt bepalen:
- welke gegevens mogen worden gebruikt;
- welke grondslag van toepassing is;
- welke maatregelen nodig zijn;
- hoe transparantie richting medewerkers en klanten wordt geborgd.
DPIA’s begeleiden
Bij AI-toepassingen die gevoelige persoonsgegevens verwerken kan een Data Protection Impact Assessment (DPIA) noodzakelijk zijn. Met een DPIA worden risico’s vooraf inzichtelijk gemaakt en passende beheersmaatregelen vastgesteld. Zo worden problemen voorkomen voordat een AI-oplossing in productie gaat.
Privacy by Design borgen
Privacy moet geen controle achteraf zijn. Daarom zorgt de privacy officer ervoor dat privacy vanaf het begin onderdeel is van een AI-project. Denk aan:
- dataminimalisatie;
- toegangsbeheer;
- anonimisering;
- bewaartermijnen;
- duidelijke verantwoordelijkheden.
De privacy officer werkt niet alleen
Succesvolle AI-projecten vragen om samenwerking tussen verschillende disciplines.
| Rol | Focus | |
| 1 | IT | Technische werking van systemen |
| 2 | Security | Beveiliging van data en infrastructuur |
| 3 | Compliance | Wet- en regelgeving |
| 4 | Juridische Zaken | Contracten en aansprakelijkheid |
| 5 | Business | Waardecreatie en implementatie |
| 6 | Privacy Officer | Bescherming van persoonsgegevens |
Deze samenwerking zorgt ervoor dat AI niet alleen technisch werkt, maar ook veilig, verantwoord en compliant wordt ingezet.
Privacy is onderdeel van AI-governance
Veel organisaties zien privacy als een afzonderlijk compliance-onderwerp. In werkelijkheid is privacy een essentieel onderdeel van AI-governance. Waar AI-governance zich richt op onderwerpen zoals:
- transparantie;
- menselijk toezicht;
- uitlegbaarheid;
- risicobeheersing;
- verantwoord gebruik van AI;
richt de privacy officer zich specifiek op de bescherming van persoonsgegevens. Organisaties die AI succesvol willen opschalen, hebben beide nodig: sterke AI-governance én een stevige privacyaanpak.
Conclusie
De privacy officer is geen rem op innovatie, maar een belangrijke partner bij succesvolle AI-implementaties. Hoe eerder privacy wordt meegenomen in een AI-project, hoe groter de kans op een veilige, verantwoorde en schaalbare inzet van AI.
Wil je AI verantwoord inzetten?
Bij GroupConnected helpen we organisaties met het ontwikkelen van een stevig AI-fundament waarin governance, compliance, adoptie en privacy samenkomen. Of je nu werkt aan een eerste AI-pilot of AI breder binnen de organisatie wilt toepassen: een goede privacyaanpak voorkomt risico’s en versnelt succesvolle implementatie.
Benieuwd waar jouw organisatie staat? Neem contact op met GroupConnected en ontdek hoe je AI verantwoord kunt inzetten met maximale impact.